
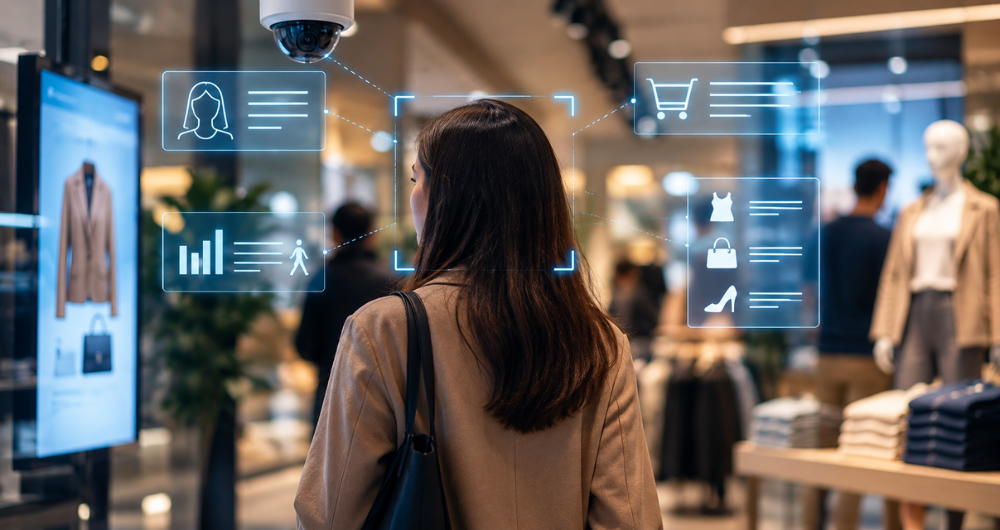
Reconocimiento de patrones, sensores y análisis de datos amplían la capacidad de los retailers para conocer al consumidor. Alfredo Luna Briceño, director de CRED y del MDI de CENTRUM PUCP, analiza dónde termina la personalización y comienza la invasión a la privacidad.
La digitalización del retail físico ha ampliado la cantidad de información que una tienda puede obtener durante una visita. Lo que antes se limitaba principalmente a registrar una compra hoy puede incluir señales sobre el comportamiento del consumidor antes, durante y después de pasar por caja.
Estos datos pueden ayudar a anticipar la demanda, evitar quiebres de stock y mejorar la experiencia de compra. Sin embargo, el desafío aparece cuando el análisis deja de observar dinámicas generales y permite identificar, distinguir o perfilar a una persona, sobre todo cuando intervienen datos biométricos.
De medir recorridos a reconocer patrones: lo que la IA puede saber dentro de una tienda
Tecnologías como la visión computacional, el aprendizaje automático y los dispositivos de Internet de las Cosas (IoT) permiten analizar distintas actividades gracias a la digitalización del retail físico. Por ejemplo, IBM señala que sensores, cámaras y otros equipos conectados pueden medir el tráfico y la interacción de los clientes, además de aportar información para optimizar la distribución de una tienda.
Sin embargo, no todos esos usos implican el mismo grado de exposición. Una cámara puede detectar que falta un producto en un anaquel, mientras otras aplicaciones pueden analizar movimientos y comportamientos. Cuando esa información se cruza con historiales de compra, programas de fidelización o interacciones digitales, las empresas tienen la posibilidad de construir perfiles más detallados de sus consumidores.
Para Alfredo Luna Briceño, director de CENTRUM Real Estate Development (CRED) y del MDI de CENTRUM PUCP, disponer de una tecnología no basta para justificar su uso. Antes de recopilar información, sostiene, las compañías deberían preguntarse si realmente la necesitan.
«Hay una pregunta muy sencilla que debería hacerse cualquier empresa: ¿realmente necesito este dato para prestarle un mejor servicio a mi cliente? Si la respuesta es no, tampoco necesito tenerlo«, afirma.
El límite cobra mayor importancia frente a información vinculada con aspectos personales. Conocer qué zonas de una tienda concentran mayor tránsito no equivale a utilizar herramientas capaces de distinguir o identificar a quien la visita.
«No debemos confundir conocer al cliente con vigilarlo. La IA nos permite conocer muchísimo más de las personas. Precisamente por eso tenemos que desarrollar también una mayor capacidad de autolimitación. No todo lo que tecnológicamente podemos hacer significa que debamos hacerlo», explica Luna Briceño.
Datos biométricos y privacidad: ¿qué establece la regulación peruana?
En Perú, el tratamiento de datos personales está regulado por la Ley N.° 29733, Ley de Protección de Datos Personales, y su nuevo reglamento, aprobado mediante el Decreto Supremo N.° 016-2024-JUS. La norma entró en vigencia el 31 de marzo de 2025 y actualizó el marco de protección frente al uso indebido de información personal.
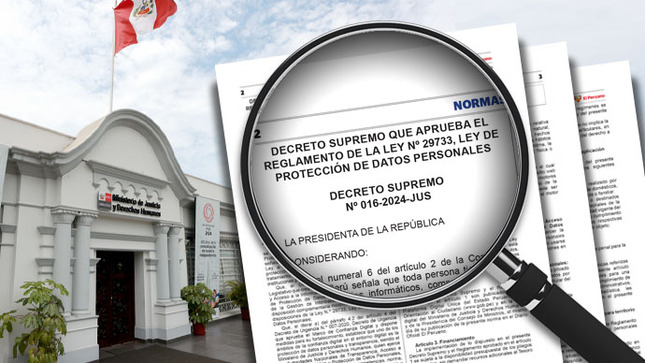
Dentro de este marco, los datos biométricos forman parte de la categoría de datos sensibles. Una resolución de la Autoridad Nacional de Protección de Datos Personales (ANPD) de 2025 recuerda que su tratamiento recibe una protección reforzada y, al desarrollar su definición, incluye casos como las imágenes faciales o los datos dactiloscópicos sometidos a un tratamiento técnico que permita identificar de manera única a una persona.
El reglamento incorporó, además, mecanismos preventivos como la evaluación de impacto relativa a la protección de datos personales. Esta herramienta permite anticipar posibles riesgos y establecer medidas de seguridad antes de determinados tratamientos de información.
Cumplir con la norma, sin embargo, no garantiza por sí solo que una persona comprenda qué sucede con sus datos. Para Luna Briceño, la información debería permitir que cualquier consumidor pueda responder cuatro preguntas: qué se recopila, para qué será utilizado, durante cuánto tiempo se conservará y qué obtiene a cambio.
«No debería necesitar ser abogado ni especialista en tecnología para comprenderlo», afirma. «Una empresa no debería respetar la privacidad solamente porque la ley se lo exige. Debería hacerlo porque la confianza también forma parte de su patrimonio empresarial».
En una tienda física, esa transparencia plantea un reto adicional. A diferencia de una aplicación, donde aceptar una política de privacidad supone una acción visible, cámaras y sensores pueden operar durante la visita sin que resulte igual de sencillo advertir qué información recopilan o cómo será utilizada.
Eso no significa que toda tecnología deba hacerse evidente para el cliente. Puede operar detrás de escena cuando agiliza procesos, controla inventarios o detecta productos agotados, pero el tratamiento de información personal exige otro nivel de transparencia. «La mejor tecnología muchas veces es aquella que el cliente ni siquiera percibe porque simplemente hace que las cosas funcionen mejor. […] Pero no puede ser invisible cuando afecta la privacidad», señala Luna Briceño.
Transparencia y confianza: el nuevo valor de los datos en el retail
El Consumer Privacy Survey 2024 de Cisco, realizado con más de 2.600 consumidores de 12 países, muestra una actitud dividida. El 63 % cree que la IA puede mejorar la vida de las personas, pero el 75 % no compraría a una organización en la que no confía para manejar sus datos, y el 78 % considera que las empresas deben usar esta tecnología de manera ética.
Para Luna Briceño, responder a estas preocupaciones exige una «transparencia radical»: informar al cliente, antes y no después, qué se hará con sus datos y explicarlo en un lenguaje sencillo. No se trata, sostiene, de trasladar esa responsabilidad a extensos términos y condiciones, sino de comunicar qué información se recopila, para qué será utilizada, cuánto tiempo se conservará y qué posibilidades tiene el consumidor de retirar su autorización.
Esa responsabilidad tampoco debería quedar tan solo en manos de las áreas de tecnología o legal. Luna Briceño la plantea como una decisión de gobierno empresarial, en la que la alta dirección debe definir qué tipo de relación busca construir con sus clientes y cuáles son los límites que está dispuesta a respetar en el uso de su información.
Adicionalmente, la forma de administrar esos datos puede convertirse en un elemento de diferenciación. Para el especialista, personalización y privacidad no deberían presentarse como opciones enfrentadas. La ventaja tampoco estaría en acumular la mayor cantidad posible de información, sino en identificar cuál es necesaria y utilizarla de manera responsable. Los algoritmos pueden comprarse, la tecnología puede copiarse y las plataformas evolucionan rápidamente; una relación de confianza con el cliente, en cambio, resulta más difícil de replicar.
«La pregunta no es cuánto puede saber la tecnología sobre nosotros, sino cuánto necesita saber para servirnos mejor», concluye.